1. 概要
脆弱性管理機能は、国内外の公開脆弱性データベースやセキュリティ情報サイトから最新情報を自動収集し、Senju Service Managerの機器システム情報(構成管理)と連携して影響範囲を迅速に特定します。
自動収集した脆弱性情報はSenju Service Managerのプロセス管理(脆弱性情報)より、重要度や影響範囲を参照することができ、機器システム情報管理者や脆弱性情報管理者が効果的かつ迅速に対応できるよう支援します。
メールでの通知機能を備え、日常的なセキュリティ運用から緊急時の対応まで幅広く活用することができます。
1.1 脆弱性管理機能の概要
脆弱性管理機能では、脆弱性情報(※1)の収集と登録、機器システム情報(※2)との自動マッチングによる関連付けを行う機能を提供します。 脆弱性情報の収集と登録、自動マッチングは日々実行され、 管理者(※3)に送信されるメールを確認することで脆弱性情報の管理が可能になります。
仕様補足
(※1)…NVD・JVNが公開している脆弱性情報をプロセス管理で管理します。
(※2)…アプリケーションやハードウェアなど各種資産情報を構成管理で管理します。
仕様補足
(※3)…脆弱性管理機能の運用には、次の登場人物を想定しています。
・「脆弱性情報管理者」:脆弱性情報を確認・管理する担当者です。メール通知を受けて脆弱性情報を確認して対応を行います。
・「機器システム情報管理者」:機器システム情報を登録・管理する担当者です。メール通知を受けて機器システム情報に関連する脆弱性情報を確認して対応を行います。
脆弱性管理機能の概要図を以下に示します。
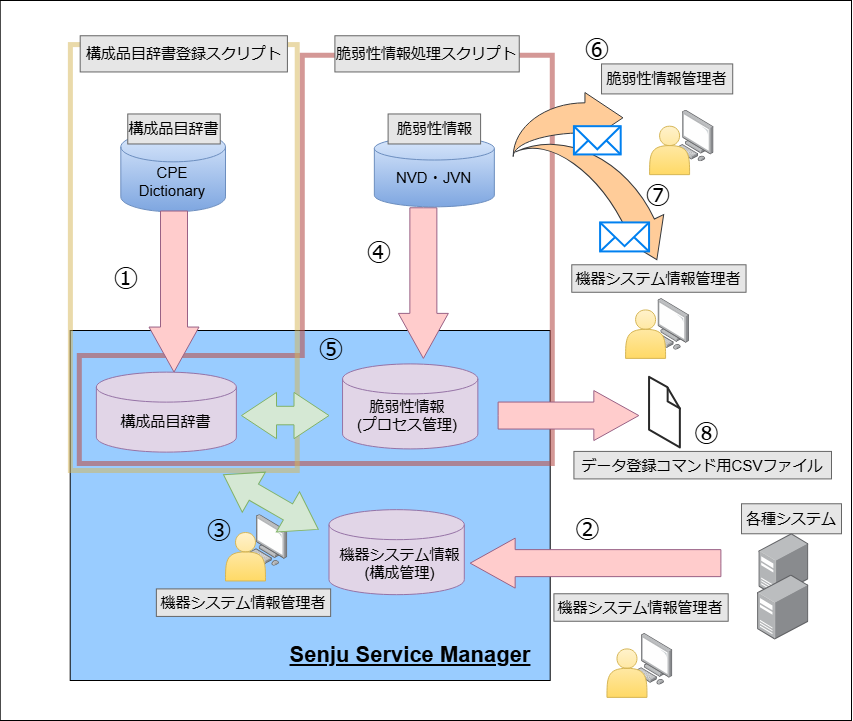
| 番号 | 説明 |
|---|---|
| ① | 構成品目辞書登録スクリプトの実行により、構成品目辞書を毎日自動登録します。 |
| ② | 機器システム情報管理者が各種システムから機器システム情報を一括登録やAPIなどにより手動で構成管理に登録します。 |
| ③ | 機器システム情報管理者が機器システム情報と構成品目辞書を手動で関連付けします。 |
| ④ | 脆弱性情報処理スクリプトが実行されることで発生している脆弱性情報を取得して、脆弱性情報登録APIによりプロセス管理に登録します。 |
| ⑤ | 脆弱性情報処理スクリプトが実行されることでマッチングAPIにより脆弱性情報と構成品目辞書が自動で関連付けされます。 |
| ⑥ | 機器システム情報管理者に脆弱性情報の通知メールが送信されます。 |
| ⑦ | 脆弱性情報管理者に脆弱性情報の確認依頼メールが送信されます。 |
| ⑧ | 脆弱性対応インシデントのデータ登録コマンド用CSVファイルが出力されます。 |
仕様補足
脆弱性情報と機器システム情報のマッチングは現在の構成に対して行うため、機器システム情報は現在の構成にしてください。
制限事項
あるCPEが脆弱性の対象から外れる更新がNVDやJVNで行われ、この情報を収集した場合であっても、脆弱性情報と構成品目辞書の関連付けは解除されません。
制限事項
以下の制御情報を設定することで脆弱性マッチングAPIにて、マッチングした機器システム情報の担当者にメール送信することを制御できます。
| 管理項目名 |
|---|
| 脆弱性管理機能-脆弱性検知メール送信設定 |
1.2 脆弱性管理機能の構成要素
1.2.1 脆弱性情報
NIST(米国国立標準技術研究所)が運営するNVD(National Vulunerability Database)またはJVN(Japan Vulnerability Notes)が公開している 脆弱性情報のデータです。NVD、JVNの脆弱性情報は日々更新されるため、脆弱性情報を日々収集する必要があります。
1.2.2 構成品目辞書
構成品目辞書とはNISTが公開している共通プラットフォーム一覧(CPE)をまとめたデータのことです。 CPEとは情報システムを構成するアプリケーション、ソフトウェア、ハードウェアなどを識別するための共通の名称です。
1.2.3 機器システム情報
情報システムを構成するアプリケーション、ハードウェア、ソフトウェア等の各種資産情報を管理します。
1.3 脆弱性管理機能で実現できること
1.3.1 構成品目辞書の自動登録
Senju Service Managerで提供するスクリプトを実行することにより、Senju Service Managerに構成品目辞書のデータを自動で登録することができます。
1.3.2 構成品目辞書と機器システム情報の関連付け
自動登録した構成品目辞書と機器システム情報を関連付けることができます。
1.3.3 脆弱性情報の自動登録
Senju Service Managerで提供するスクリプトを実行することにより脆弱性情報を取得し、プロセス管理に自動で登録することができます。
1.3.4 構成品目辞書との自動関連付け
脆弱性情報に含まれるCPEの情報をもとに脆弱性に関連する構成品目辞書を自動で関連付けします。
1.3.5 脆弱性情報のメール自動通知
マッチング処理が行われると、脆弱性情報管理者または機器システム情報管理者にメールが自動で送信されます。 これらのメールを確認し、脆弱性に対し適切な対応を行うことができます。
1.3.6 脆弱性情報インシデントの登録用CSVファイル出力
マッチング処理が行われ、脆弱性情報に該当する機器システム情報がマッチングした場合に、脆弱性対応インシデントの登録用データを出力できます。
マッチングした脆弱性情報×機器システム情報につき1件ずつ、インシデントが未登録の場合は新規登録用ファイルに、登録済みの場合は経過追加用ファイルに出力されます。
出力されたファイルを元に、データ登録コマンドを利用してインシデントを登録することができます。
1.3.7 運用プロセスによる脆弱性対応
メール自動通知やインシデント起票を契機に、Senju Service Managerの運用プロセスの中でインシデント対応、問題管理、変更管理などのプロセスを利用し、検知した脆弱性に対する対応を行うことができます。