5. 運用シナリオ
5.1 マッチングした脆弱性情報の運用イメージ
5.1.1 脆弱性情報の確認
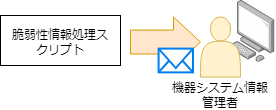
脆弱性情報処理スクリプトが実行されると、登録・更新された脆弱性情報に対して、マッチングした構成品目辞書が関連付けされます。脆弱性情報が関連付けされた構成品目辞書ごとに、関連付けられている機器システム情報の機器システム情報管理者に脆弱性情報通知メールが送信されます。
送信されたメール内容から脆弱性情報を確認します。
メールの内容から脆弱性情報の想定される影響や関連する構成品目辞書などを確認することができます。また、アクセスURLから脆弱性情報詳細画面を表示することができます。
<メール内容例>
脆弱性情報の更新が行われました。
内容のご確認をお願い致します。
------------------------------------------------------------
CVE識別番号:CVE-2025-47098
システム:脆弱性情報システム
タイトル:CVE-2025-47098
起票日時:2025/07/10(木) 00:51
【NVD】
想定される影響:InCopy versions 20.3, 19.5.3 and earlier are affected by an Access of Uninitialized Pointer vulnerability that could result in arbitrary code execution in the context of the current user. Exploitation of this issue requires user interaction in that a victim must open a malicious file.
参考URL:https://nvd.nist.gov/vuln/detail/CVE-2025-47098

【JVN】
想定される影響:初期化されていないポインタのアクセスに関する脆弱性が存在します。
参考URL:https://jvndb.jvn.jp/ja/contents/2025/CVE-2025-47098.html

■関連構成品目辞書
Adobe InCopy(cpe:2.3:a:adobe:incopy:-:*:*:*:*:*:*:*)

http://(SSMWEB サーバーのホスト名)/ssm/menu/login/login.asp?DispId=********&Id=****************
5.1.2 脆弱性情報インシデントの登録用CSVファイル出力
脆弱性情報インシデントの登録用CSVファイル出力を利用する場合、「5.1.1 脆弱性情報の確認」のメール送信と同じタイミングでデータ登録コマンド用のCSVファイルが出力されます。 このファイルを使用して自動で脆弱性対応インシデントが登録されます。
仕様補足
脆弱性対応インシデントを起票するためには事前に以下の制御情報を設定する必要があります。
設定手順の詳細については「4.4 データ登録コマンド用のCSVファイル出力」を参照してください。
| 制御情報名 | 設定値 |
|---|---|
| 脆弱性管理機能-脆弱性対応インシデント登録設定 | 登録用データを出力する |
| 脆弱性管理機能-脆弱性対応インシデント対象プロセス | 任意のプロセス |
5.1.3 機器システム情報の検索
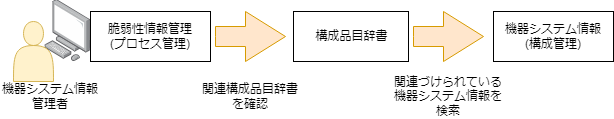
脆弱性情報から関連する機器システム情報を検索することができます。
脆弱性情報詳細画面から関連構成品目辞書のタイトルリンクをクリックすると、構成品目辞書詳細画面が表示されます。
構成品目辞書詳細画面から関連構成検索画面を表示することで、自身が所属するシステムなどを検索条件で指定し、関連する機器システム情報を検索することができます。
脆弱性情報インシデントの登録用CSVファイル出力を利用する場合、テキスト44に機器システム情報の構成アイテム名を入力して検索することで当該機器に脆弱性があったかを確認することができます。
5.1.4 対応策の確認と対策の実施
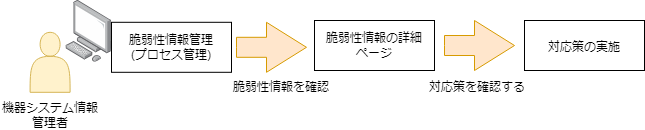
脆弱性情報詳細画面の参考URLにはNVDまたはJVNの詳細ページURLが表示されます。
リンクをクリックしてページを確認することで対応策の確認と実施を行うことができます。
5.1.5 対応チケットの起票
脆弱性情報詳細画面から脆弱性対応のため変更管理チケットを起票して対応します。
本手順について詳しくはユーザーズガイド「2.3.11 プロセス管理で変更を管理する」を参照してください。
以降の脆弱性対応は該当のチケットで対応完了まで管理します。
5.2 マッチングしなかった脆弱性情報の運用イメージ
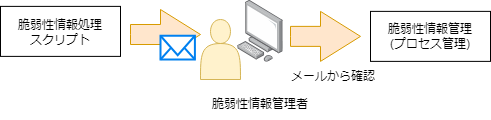
脆弱性情報処理スクリプトが実行されることにより自動マッチング処理が実施されると、
CPEが登録されていない脆弱性情報が登録された、または脆弱性情報のCPEにマッチングする構成品目辞書が無かった場合、自動メール通知機能により脆弱性情報管理者に脆弱性情報確認依頼通知メールが通知されます。
5.2.1 脆弱性情報管理者の操作
脆弱性情報管理者は、脆弱性情報の詳細を確認し、手動で関連する構成品目辞書を関連登録することができます。
手動で関連登録を行うと、関連登録されている構成品目辞書に関連付けられている機器システム情報の管理者に通知メールが送信されます。
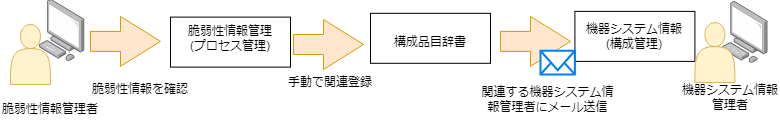
5.2.2 機器システム情報管理者の操作
機器システム情報の管理者は、「5.1 マッチングした脆弱性情報の運用イメージ」と同様に脆弱性情報を確認し、脆弱性情報の対応策を実施することができます。
5.3 自動送信メールの送信結果を確認する運用方法
5.3.1 自動送信メール結果一覧の確認
以下の画面で自動送信メールの送信結果を一覧で確認することができます。
- 管理者メニュー > 履歴参照 > 送信メール履歴参照 > 送信メール履歴(バックグラウンド自動送信)
一覧画面に表示される内容は以下の通りです。
| 項目名 | 内容 |
|---|---|
| 送信ステータス | 送信前/送信中/正常終了/警告終了/異常終了/不明が表示されます。 |
| 件名 | 送信したメールの件名が表示されます。 |
| 送信先アドレス | メール送信先ユーザーのメールアドレスが表示されます。 |
| 送信日時 | メール送信日時が表示されます。 |
| 画面名 | 「脆弱性情報」が表示されます。 |
| タイトル | 脆弱性情報が管理されているプロセス管理レコードのタイトルが表示されます。 |
| メールアクション | 脆弱性管理機能の場合、脆弱性情報確認依頼通知/脆弱性情報登録/脆弱性情報更新が表示されます。 |
一覧から件名リンクをクリックすると、送信メール履歴(バックグラウンド自動送信)詳細画面に遷移し、送信結果の詳細を確認することができます。
仕様補足
自動送信メールの送信先が脆弱性情報の管理者の時、メールアドレスが設定されていない場合は以下のログファイルにエラーメッセージが出力されます。
・ログファイル:ccfspwebapi\logs\ssmwebapi_system.log
ログファイルにエラーメッセージが出力されている場合は、送信メール履歴(バックグラウンド自動送信)一覧より送信履歴を確認してください。
仕様補足
送信メール履歴(バックグラウンド自動送信)一覧については、ユーザーズガイド「4.3.9.2 送信メール履歴(バックグラウンド自動送信)」を参照してください。
5.3.2 自動送信失敗時の手動メール送信
送信ステータスが「異常終了」となり自動送信に失敗した場合、送信メール履歴(バックグラウンド自動送信)詳細画面の「エラー内容」に「エラーメッセージ」が表示されます。
エラーメッセージを確認後、以下の手順により手動メールを送信することができます。
- 一覧からタイトルリンクをクリックしプロセス詳細画面を表示します。
- プロセスの詳細画面から手動メール送信を実施します。
手動メール送信については、ユーザーズガイド「3.5.1.20 手動メール送信」を参照してください。